
前回のチェックリストで「自社サイトはWordPressだが、更新が止まっている」ことに気づいた方も多いのではないでしょうか。本記事では、WordPressサイトを構成する「PHP・本体・プラグイン・テーマ」という4つの層それぞれに潜む脆弱性(セキュリティの穴)を、非エンジニアにもわかる言葉で解説します。
冒頭で数字を一つ。セキュリティ企業Patchstackの調査「State of WordPress Security 2026」によれば、2025年に報告されたWordPress関連の脆弱性は11,334件で、前年から42%増加しました。このうち91%はプラグイン、9%はテーマに起因します。つまり、WordPressの「安全」は、本体の更新だけでは保てない構造になっているのです。
この記事を読み終える頃には、①自社サイトの4つの層のどこにリスクがあるか、②更新を社内で続ける場合に最低限やるべきこと、③社内管理と外注、どちらを選ぶべきかの判断軸——が整理されているはずです。
そして「更新を続けるのも一苦労」という結論に至った方に、次の一手(リニューアルまたは運用代行)をご提案します。
WordPressの「安全」は、4つの層でできている
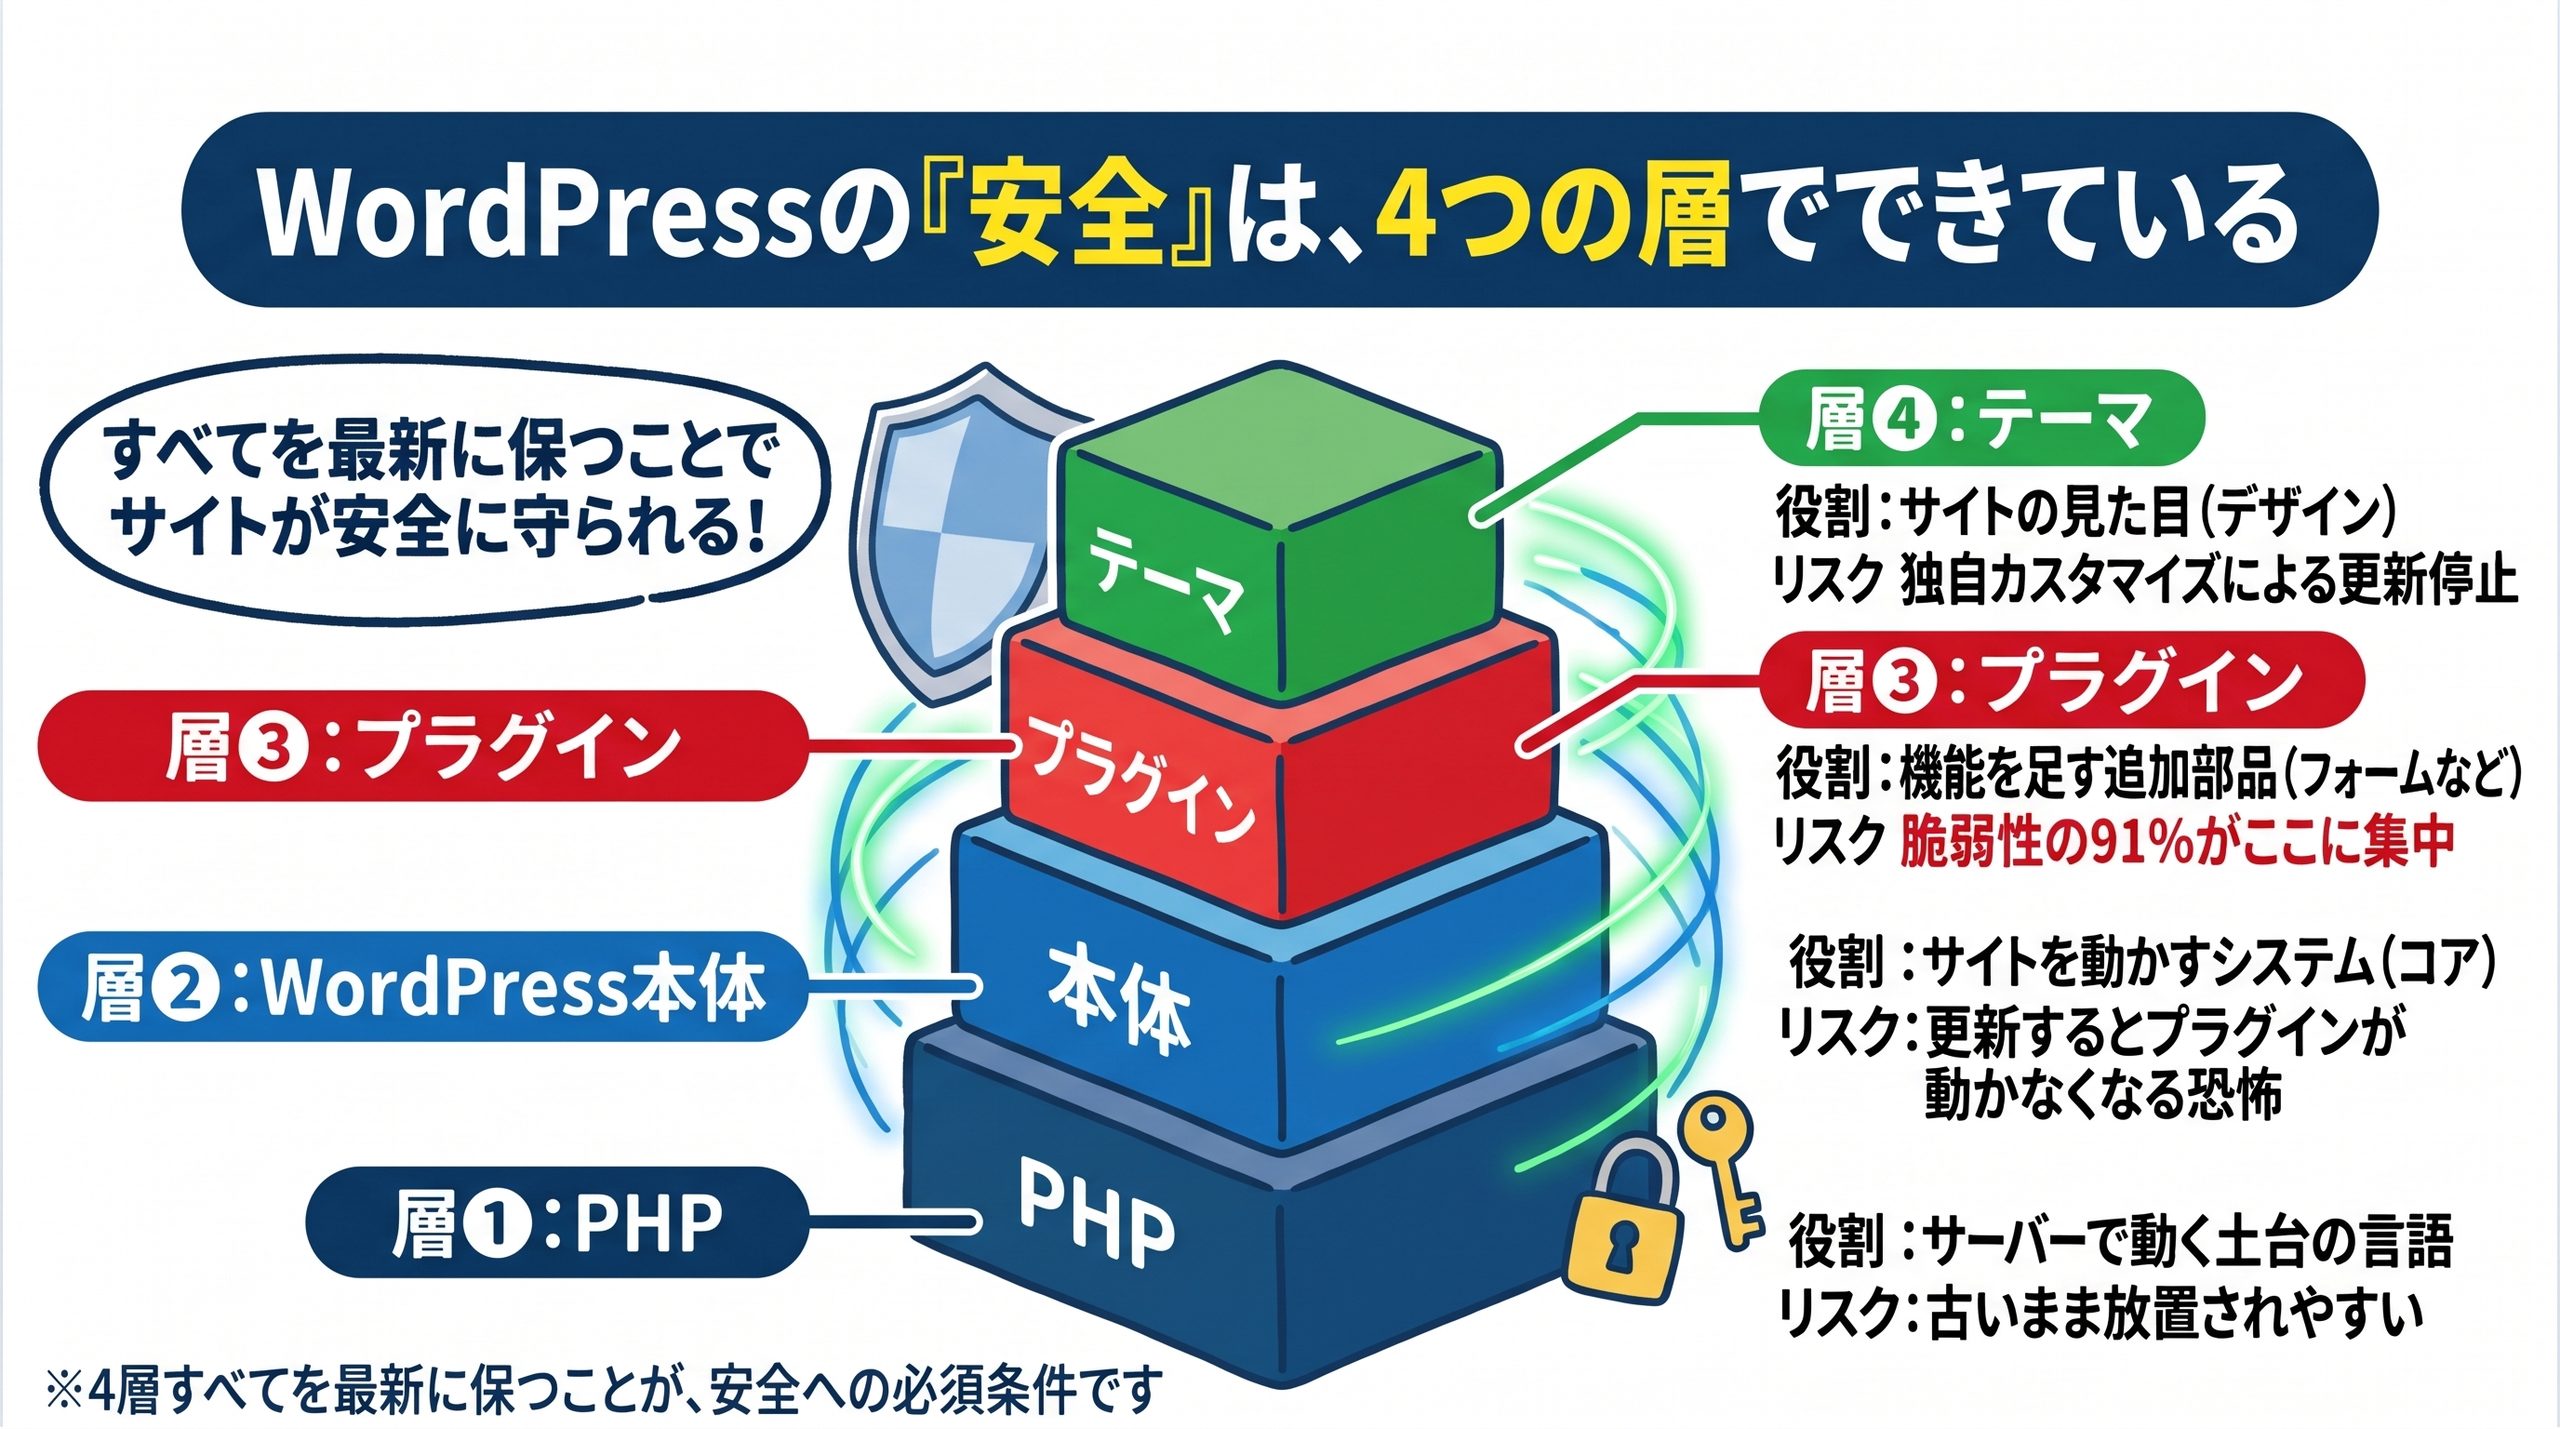
WordPressサイトは、実は一枚岩のソフトではありません。下から「PHP(土台の言語)→ WordPress本体 → プラグイン(拡張機能)→ テーマ(デザイン)」という4つの層が積み上がった構造です。安全を保つには、この4層すべてに手を入れ続ける必要があります。順に見ていきます。
層① PHP:サイト全体を支える「土台」
PHPはWordPressそのものが動くためのプログラミング言語で、サーバー側にインストールされています。ここは普段目にしないため、ほとんどの方が意識していない層です。しかし、2026年10月には、PHPプロジェクトが2件の重大な脆弱性を修正するセキュリティリリースを発表するなど、土台そのものの更新は実際に必要な作業です。
PHPのバージョンが古いサーバーのまま運用しているサイトは、上の3層をどれほど更新しても土台が崩れている状態になります。さらに厄介なのは、PHPを上げると古いテーマやプラグインが動かなくなることがある点。「PHPを更新するとサイトが壊れるから、そのままにしている」という運用は、小規模サイトでよく見られる放置パターンの典型です。
層② WordPress本体(コア)
本体の更新頻度自体は高くありませんが、セキュリティ修正を含むバージョンアップは随時リリースされます。管理画面からワンクリック(または自動更新の設定)で対応できるため、ここは4層の中では最も手が届きやすい部分です。
ただし本体の更新には「プラグイン・テーマとの互換性」が伴います。本体を最新化した途端に、古いプラグインが動かなくなり、フォームや予約機能が止まる——こうした事故が起きるからこそ、「更新は怖い、だからやらない」という停滞が生まれます。
正しい手順は「バックアップ→互換性確認→更新→表示確認」です。この4ステップを毎回踏めるかどうかが、社内で回せるか外注すべきかの分かれ目になります。
層③プラグイン:脆弱性の9割が集中する場所
ここが最重要ポイントです。前述のとおり、2025年に報告された脆弱性の91%はプラグイン起因です。プラグインは「お問い合わせフォーム」「SEO対策」「表示のカスタマイズ」など、機能を足すための追加部品で、多くのサイトが10~30個組み込んでいます。開発元もバラバラで、それぞれが独自のスピードで更新しています。
さらに深刻なのが「開発が終了したプラグイン(EOL:End of Life)」の存在です。開発元が更新をやめたプラグインは、脆弱性が見つかっても永久に直りません。何年も前に作ったサイトでは「今は誰もメンテナンスしていないプラグイン」が残っており、ここが攻撃者の格好の入り口になります。
層④テーマ:見た目そのものがコード
テーマは「見た目」だと思われがちですが、実際はプログラムの塊です。デザインテンプレートなので本体と同じように脆弱性を持ちますし(報告脆弱性の約9%がここ)、小規模サイト特有の問題が2つあります。
1つは、低品質なテーマや nulled(海賊版)テーマの使用です。無料の高機能テーマを装ったものには、最初から不正なコードが仕込まれているケースがあります。
もう1つは、制作会社がテーマを直接カスタマイズしたサイトです。改修したテーマは、公式テーマの更新版を適用するとデザインが崩れるため、「更新しない」という選択が構造的に生まれます。つまり、更新から逃れるための改修が、そのサイトを最も危険な状態にするのです。
『更新しない』という選択をしたサイトで、何が起きるか
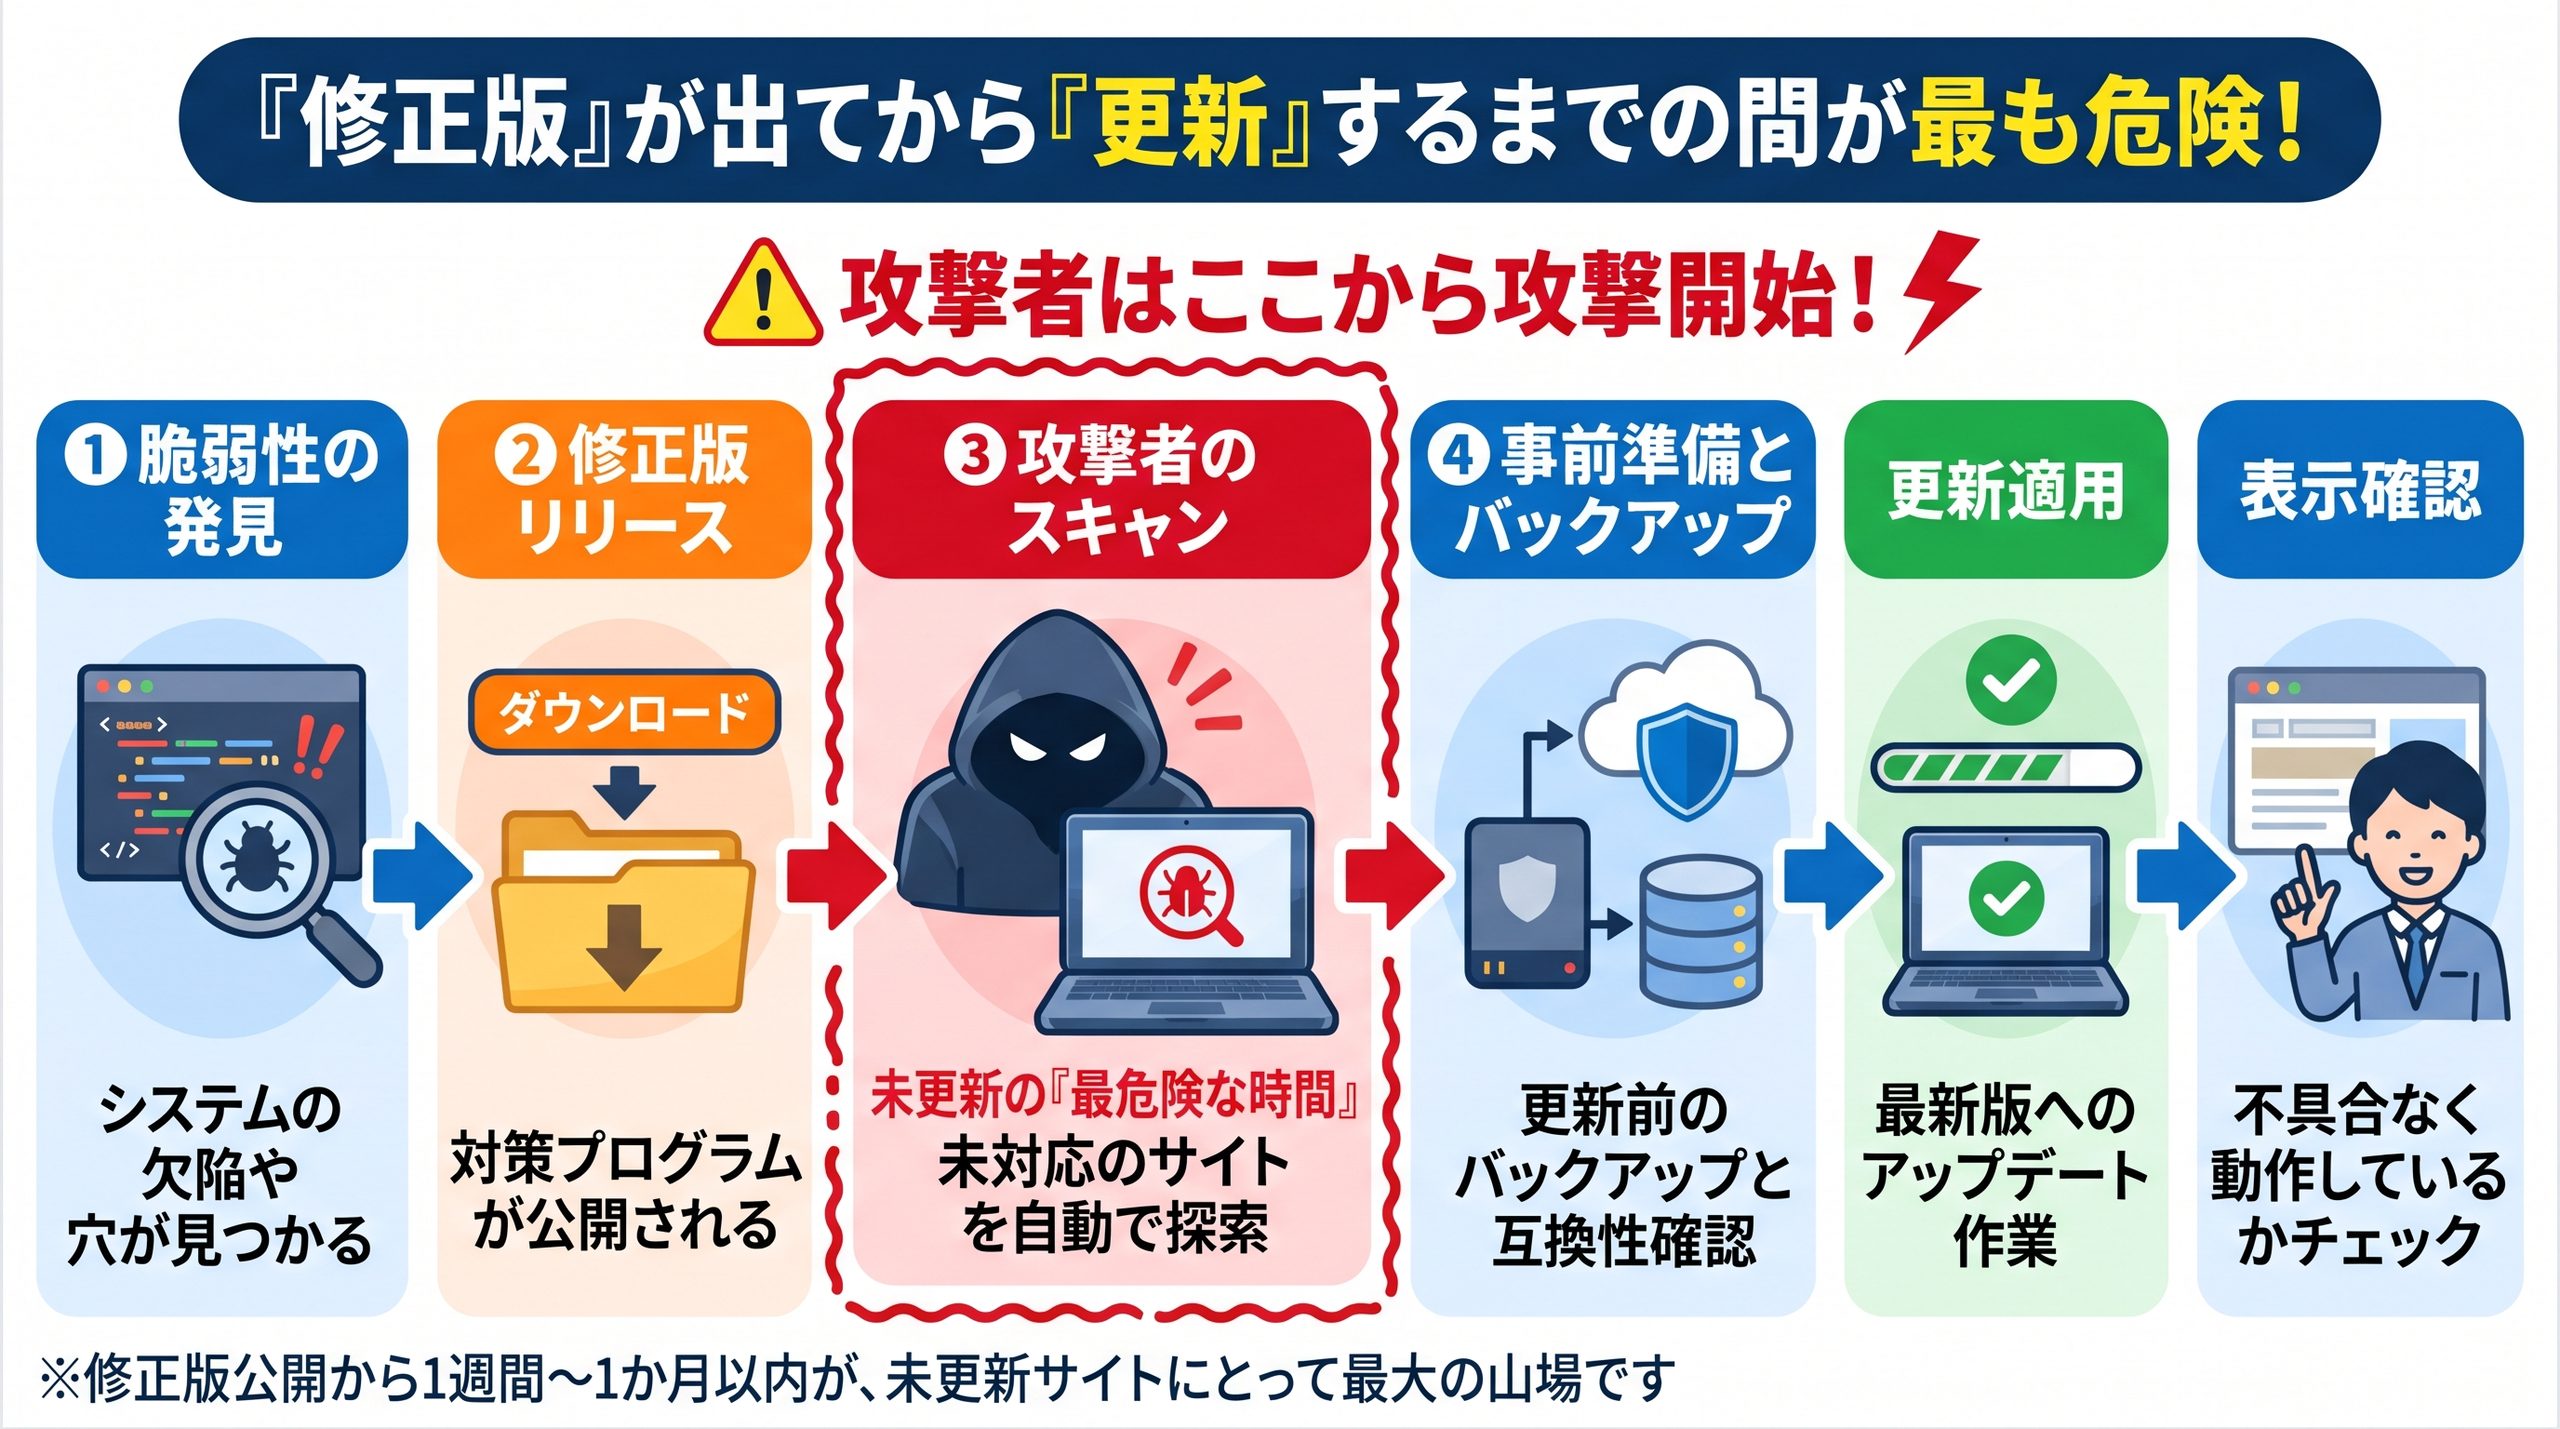
脆弱性の情報は、修正版が公開されると同時に世界中に広がります。なぜなら、修正版のコードを見れば「どこに穴があったか」が逆算できるからです。攻撃者はこの情報を元に、まだ更新していないサイトを自動で探し出して攻撃します。つまり「修正版が出たあとの1週間〜1か月」は、未更新サイトにとって最も危険な時間です。
4層すべてを手作業で管理するのは、社内に専任担当がいない限り現実的ではありません。では、小規模サイトの運用にはどのような選択肢があるのでしょうか。
社内管理か、外注か:判断軸は4つ
更新運用を「社内で行う」か「外注する」かは、次の4つの軸で判断できます。
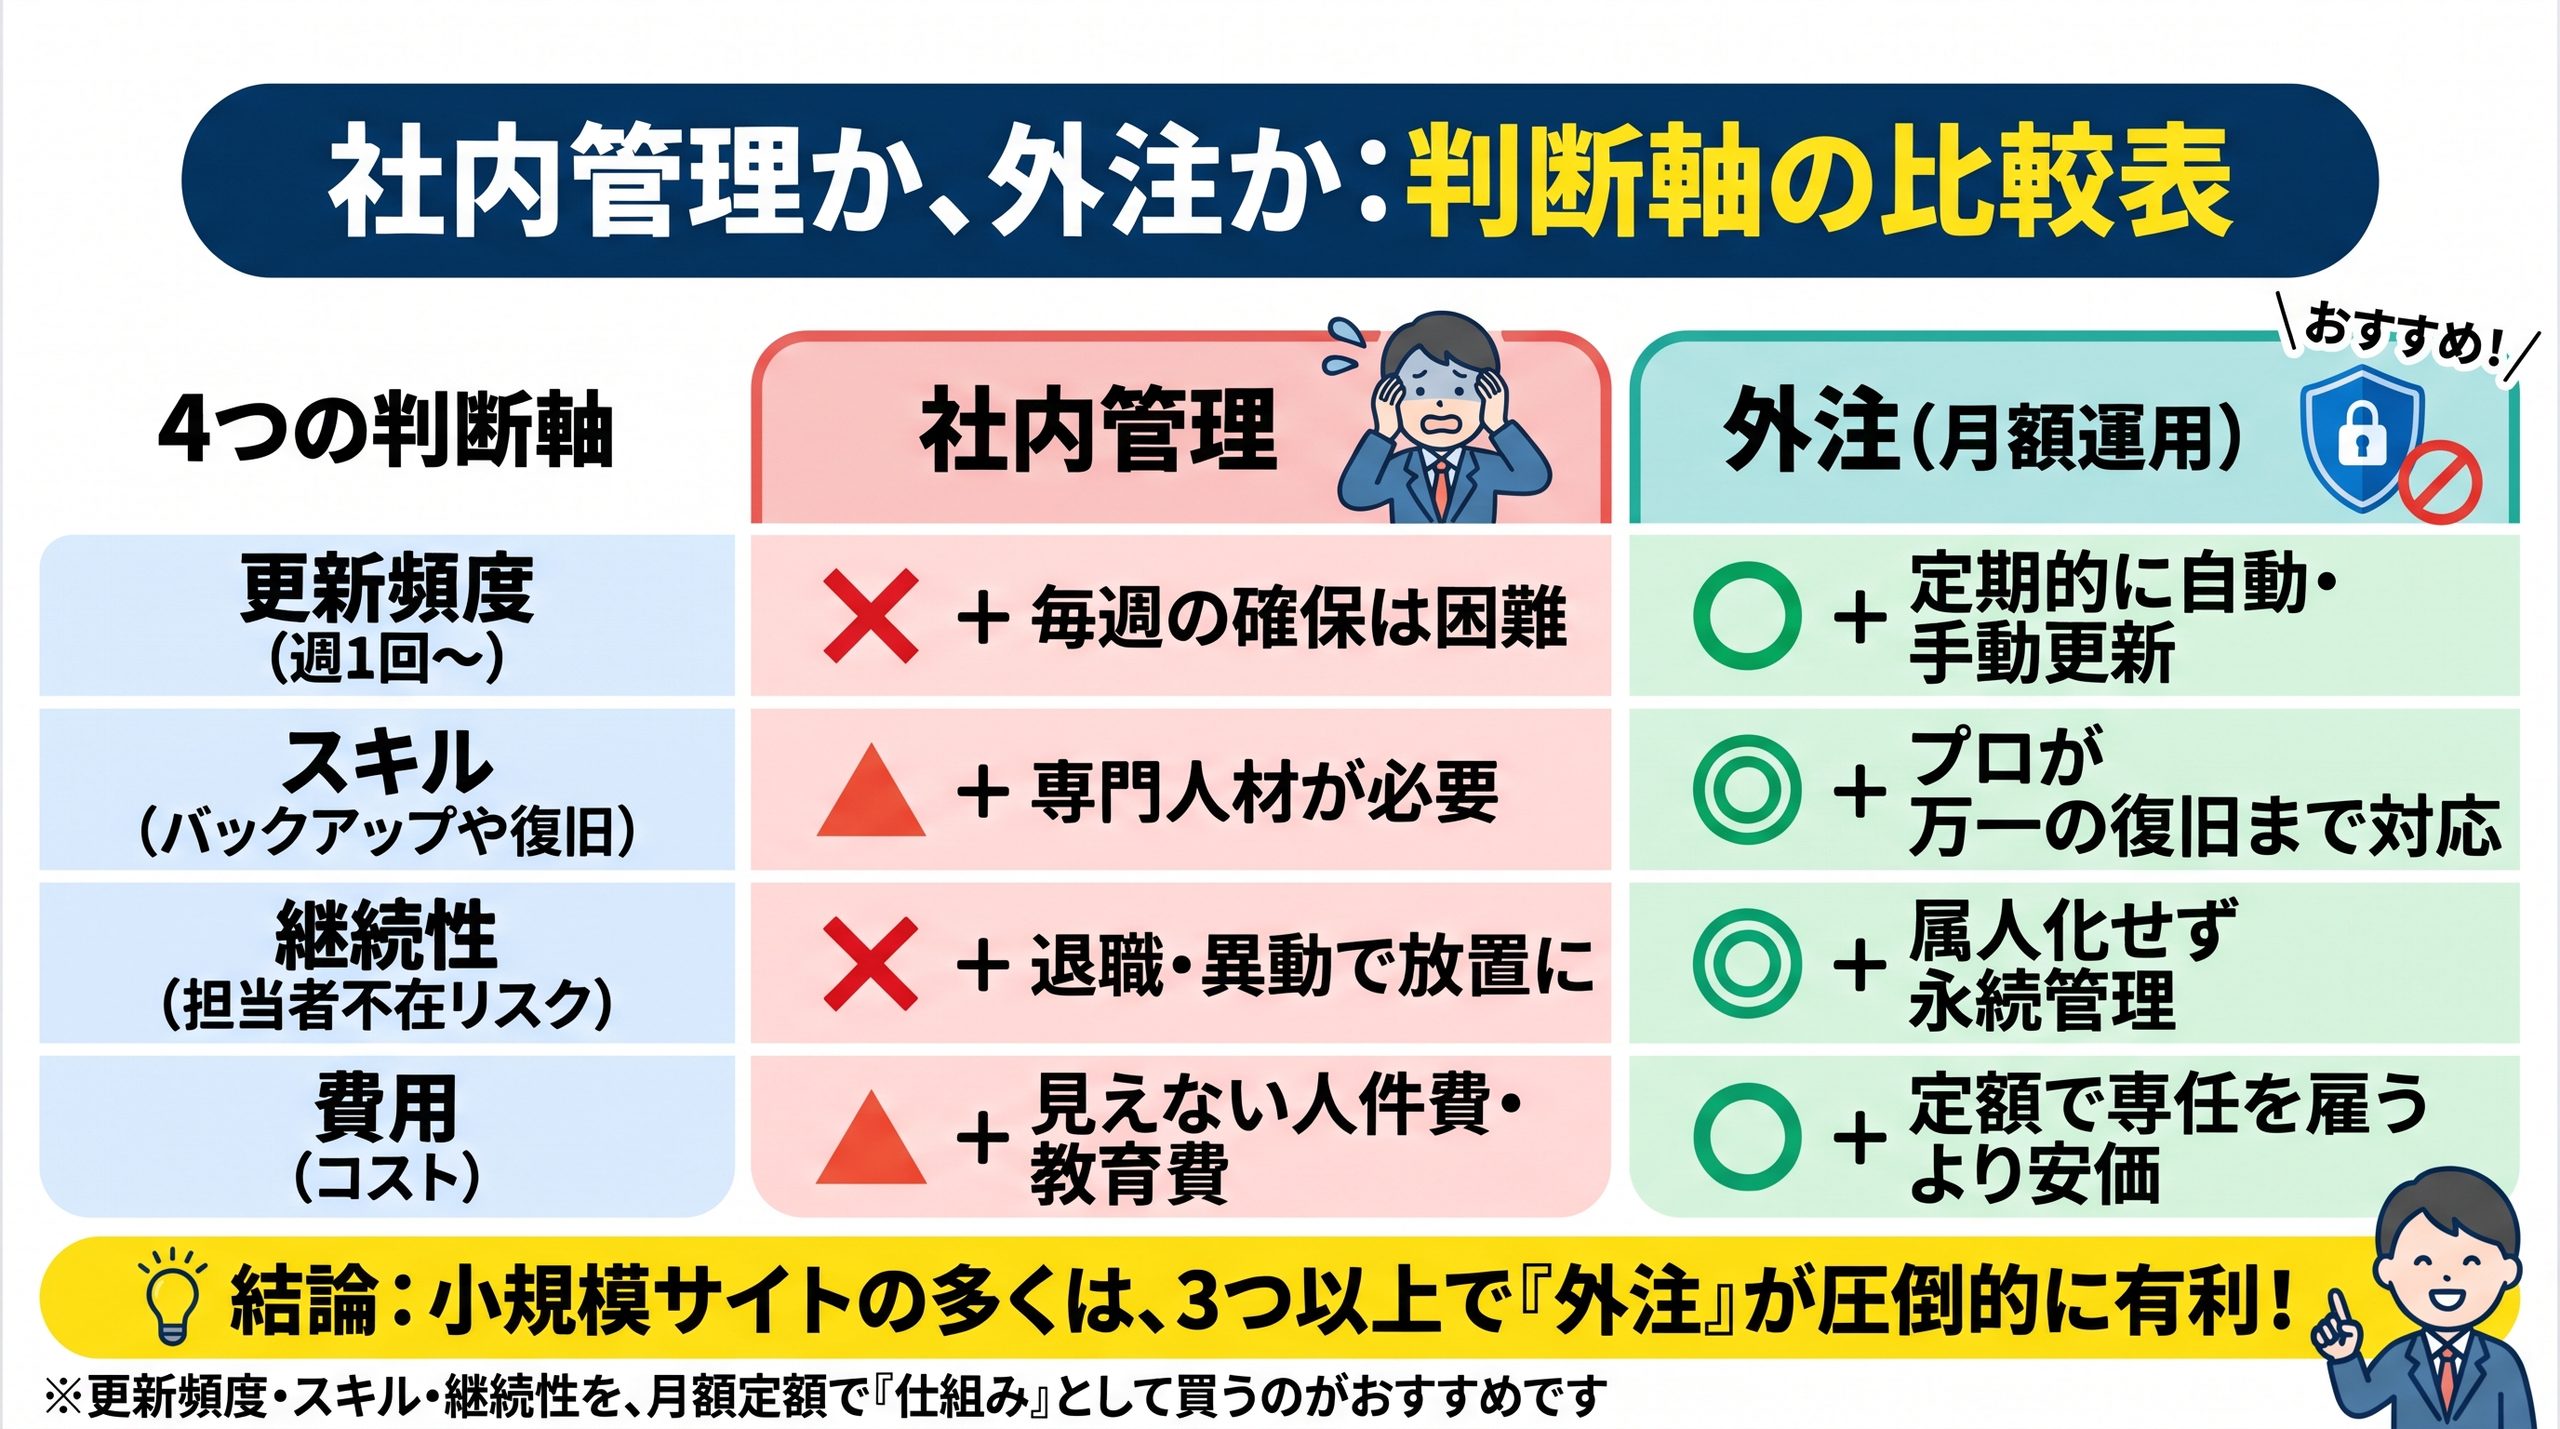
更新頻度:前述のとおり、WordPressエコシステムでは1日に平均30件以上の脆弱性が報告される状態です。対応頻度は「月1回」では足りず、週次以上が理想。その時間を社内で毎週確保できるかが問われます。
スキル:バックアップ、互換性確認、表示確認、万一の復旧。これを「やれる人」が社内にいるか。また、担当者が退職しても引き継げるかどうかが分かれ目になります。
継続性:社内管理の最大リスクは「担当者不在」です。サイトの管理者情報が退職者とともに消失すると、第2回で触れた「誰もいじれない城」が完成してしまいます。
費用:社内管理は「人件費と時間」で、外注は「月額費用」で支払います。定期更新・バックアップ・監視を含む月額定額の運用代行は、専任担当を雇うより圧倒的に安く、事故復旧も迅速に行える利点があります。
小規模サイト・個人の飲食店レベルであれば、4軸のうち3つ以上で「外注」が有利になることが多いのが実情です。更新頻度・スキル・継続性の3点を、月額定額で「仕組み」として買える—これが運用代行をおすすめする理由です。
そのうえで、リニューアルも選択肢になる
ただし、外注を検討する以前に「手をつけられないサイト」があります。PHPが古く、テーマが独自改修されていて、プラグインも開発元が不明——こういうサイトに、運用代行をいくら依頼しても更新作業はできません(更新した瞬間に壊れるため)。
この場合、部分的な修理を積み重ねるより、今の営業方針に合わせてWordPressサイトをリニューアルする方が、結果的に安く、安全で、早いことが多いです。デザインを一新しながら、PHP・本体・プラグイン・テーマを現行の安全な構成で作り直し、以後の更新を仕組み化する。
「古いサイトは更新で守る」か「リニューアルしてから仕組みで守る」かは、サイトの状態を見てから決めるものですが、長年放置されたサイトでは後者を選ぶ理由が明確になります。
まとめ:更新は「やる気」ではなく「仕組み」で守る
WordPressの安全は、PHP・本体・プラグイン・テーマという4つの層を、それぞれ定期的に更新して初めて保たれます。年間1万件を超える脆弱性報告がある中で、社内の「やる気」や「気づき」に頼った運用は、続けることが難しく、続かない運用は放置と同じです。
守る方法は2つに絞られます。①社内に担当者を作り、手順書とバックアップ体制で回す。②更新・監視・復旧を「仕組み」として外注し、月額で平準化する。さらに、土台が古いサイトにはその前段階として「リニューアル」という選択肢があります。
次回・最終回は、Webサイトの外側にあるもう一つのリスク——問い合わせフォームから集まる個人情報の、社内での管理方法を解説します。
更新を「仕組み」にしたい方は、まず話を聞いてみませんか
「WordPressの更新を毎年忘れてしまう。月額で任せたい」 「更新したら壊れるのが怖くて、ここ数年触っていない」 「PHPが古いサイトを、直すのと作り直すのと、どちらが得か判断したい」 そんな方は、無料でご相談ください。
弊社では、WordPressサイトの制作・リニューアルから、月額定額での運用代行(本体・プラグインの定期更新、バックアップ、監視を含む)まで、小規模サイトのセキュリティ運用をまとめてお引き受けしています。

※本コラムはシリーズ「中小企業のWebサイト・セキュリティ入門」の第3回です。
第1回:タイムズカー・GMOへの不正アクセスで何が起きた?
第2回:自社サイトのセキュリティ、どこまで確認できますか?
第4回:顧客の個人情報、どこで管理していますか?