
2026年9月から10月にかけて、カーシェア大手「タイムズカー」のWebシステムへの不正アクセスによる約660万件の情報流出、そしてGMOインターネットグループのサービスでの不正取引が相次いで発覚し、大きなニュースになりました。「大手ですら破られるのか」と驚いた方も多いのではないでしょうか。
このニュースを見て「大手は大変だな」で終わらせないことです。攻撃者が大手企業に使った手口と、小さなWebサイトを狙った手口は、原理的には同じものです。違いは「攻撃の規模」ではなく「狙われ方」で、中小・零細企業は大量かつ無差別に狙われる側にいます。
この記事では、
- タイムズカー・GMOで実際に何が起きたのか
- 攻撃の手口の分解
- 「うちのような小さい会社も狙われるのか」という疑問への答え
- 自社のWebサイトを守るために最初にやるべきこと
を順に解説します。
タイムズカー・GMOで何が起きたのか(2026年時系列まとめ)

9月25日、タイムズカーで約660万件の情報が流出
2026年9月25日、タイムズモビリティ(パーク24グループ)は、カーシェアサービス「タイムズカー」のWebシステムに対する外部からの不正アクセスを検知しました。検知から翌日午前までの約22時間でアクセス経路は遮断されましたが、その後の調査で、漏えいしたアカウントは約660万件。氏名・住所・電話番号・メールアドレスといった基本情報に加え、運転免許証画像などの本人確認書類が流出したアカウントが約160万件あることが、翌週までに公表されました。
この事案の重さは、件数の多さだけではありません。対象に「現在の会員」だけでなく「退会済みの人」「入会手続きが完了していなかった人」まで含まれていた点です。
つまり、サービスをもう使っていない人のデータも、漏えい件数として数えられていたということです。情報は「使い終わったら消える」ものではなく、残っている限り流出リスクを抱え続けます。パスワードは復元できない形式で保管されていた、クレジットカード情報は流出していない、と公表されています。
さらに事態は続きました。報道によれば、見舞金として提示された金額への反発から被害者側が集団提訴に動くという動きも出ています。情報漏えいは「漏れて終わり」ではなく、社会的信用の失墜と法的な追及が続く、長期戦になる事件なのです。
GMOグループでは、FX口座で「わずか4秒」の不正取引
10月下旬には、GMOインターネットグループの「お名前.com デスクトップクラウド」(FX自動売買に使われる仮想サーバー)への不正アクセスが発覚しました。
利用者のFX口座のログイン情報が奪われ、勝手に取引が行われ、「わずか2秒で400万円超の損失が出た」という報道もあり、数十万円から数百万円単位の被害の訴えが相次ぎました。
さらに攻撃者は「要求に応じなければ70社超の取引口座への不正操作を続ける」との脅迫文を掲載し、金銭(報道では79億円)を要求。GMOは要求に応じない方針を示し、不正取引の損失補償と全利用者への見舞金支払いを公表。警視庁が捜査に乗り出しています。
ここで注目すべきは、攻撃の「効果」が直接お金として現れたことです。Webサイトが改ざんされた程度の被害と違い、口座情報と取引システムが組み合わさると、被害は数分で金額に変わります。情報そのものが「金銭に換算される資産」である時代であることを、この事件は示しています。
共通点は「1社だけの問題では終わらない」
2件の事例には、もう一つ共通点があります。
タイムズカーの事例では、連携していたJR西日本の「WESTER ID」が流出対象に含まれる可能性があるとして、JR西日本が独自に告知に動きました。また同時期には、クラウド事業者への攻撃が発端となり、自治体のホームページから物流会社の業務まで、計495の企業・自治体に影響が及んだ事案も報じられています。
つまり現代のサイバー攻撃は、1社のセキュリティ事故として止まらず、取引先・連携先・利用者へと波及します。「うちは連携なんてない小さな会社」と思っていても、自社のWebサイトが踏み台にされ、そこから取引先や顧客に被害が広がる——という形で、連鎖の起点になり得るのです。
※本節の事実関係は、タイムズモビリティの公式発表(第1報〜第3報)と各社報道(朝日新聞、現代ビジネス ほか)に基づきます。侵入経路などは現時点で公表されておらず、確定情報は各社の公式発表をご確認ください。
大手を陥れた「攻撃の手口」を分解する
手口①:取引システム・Webサイトへの侵入(不正アクセス)
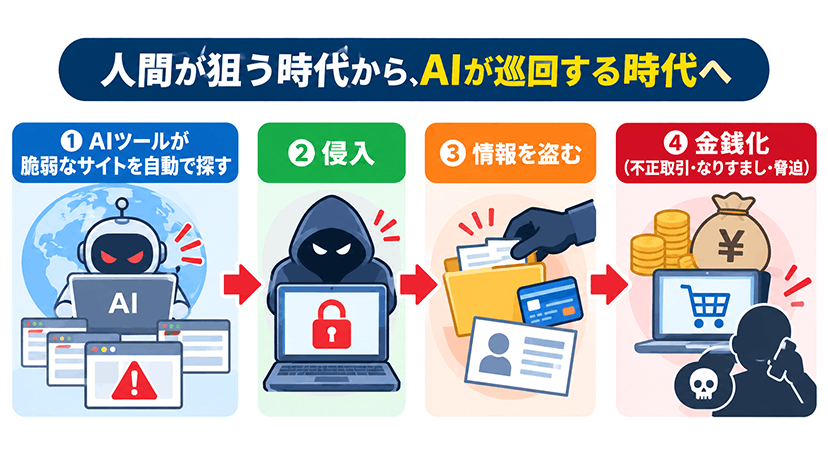
両事件の出発点は、どちらも「Web経由のシステムへの侵入」です。特別なことではありません。攻撃者はまず、インターネットに公開されているシステムの「隙間」——未修正のソフトウェア、弱いパスワード、設定ミス——を探します。そして見つかった隙間から、正当な利用者になりすまして入り込みます。
重要なのは、侵入に「高度な技術」が必ずしも要らないことです。既知の脆弱性(すでに修正方法が公開されている欠陥)を放置したままのサイトは、世界じゅうの攻撃者が使う自動ツールの標準的なターゲットになります。タイムズカーの事例でも侵入経路は公表されていませんが、一般論として、侵入の多くは「修正されていない既知の弱点」から始まります。
手口②:AIの悪用による攻撃の自動化・高速化
2026年の攻撃を特徴づけるのが、AIの悪用です。セキュリティ会社の調査で、日本企業約20社を狙った攻撃に、中国で開発されたとされるAIソフト「ARTEX(アルテックス)」が使われていたことが明らかになりました。このソフトは本来、自社システムの弱点を点検するための道具ですが、人間が指示を出すだけで自分で判断しながら他社への侵入作業を進められるように悪用されています。
この変化が意味するのは、「攻撃側の人件費がほぼゼロになった」ことです。以前は狙うための人手が必要だった攻撃が、AIが24時間自動で巡回し、侵入し、情報を持ち出せる体制になりました。
セキュリティ会社が確認できた20社のうち8社は、2026年9月〜10月に実際に情報流出を公表しています。AIによって、攻撃は「選ばれた会社の問題」から「全社が処理される問題」へ変わりました。マクニカの集計では、2026年に流出した可能性のある個人情報は10月半ばの時点で延べ1億6500万人分に達しており、その後も佐川急便での最大約5300万件の流出可能性の発表など、数字は膨らみ続けています。
手口③:情報を盗み「金銭」に変える流れ(漏えい→脅迫・悪用)
盗まれた情報はどうなるのでしょうか。GMOの事例のように、奪った認証情報で口座を操作し、資産を毀損したうえで脅迫するケース。タイムズカーの事例のように、免許証画像などの本人確認書類を不正口座開設やなりすましに使うケース。あるいは「このデータを公開するぞ」と脅して金銭を要求するランサムウェア型のケースです。
いずれも共通するのは、情報が盗まれた時点で、被害はもう決まってしまっているという点です。対応が早ければ被害を最小化できますが、「盗まれたこと自体」は取り消せません。だからこそ重要なのは「漏えい後の対応」ではなく「漏えいさせない仕組み」であり、その出発点は自分のサイトの現状把握です。
「大手のような攻撃は、中小企業にも来るのか?」

結論:来ます。ただし形が違う
答えから言います。来ます。ただし、大手とは「狙われ方」が違います。
大手企業への攻撃は、特定の会社を調べ上げて侵入経路を探す「標的型」の攻撃や、取引先を入り口に全体へ広がる「サプライチェーン攻撃」です。
一方、中小・零細企業を襲うのは、主に「無差別・大量型」の攻撃です。攻撃者の自動ツールは毎日インターネットを巡回し、脆弱なWebサイトを機械的に探して片っ端から攻撃します。
人間が「この会社、営業力がありそうだから狙おう」と判断する余地はありません。条件を満たしていれば、何の関係もない会社が、その日のうちに攻撃対象になります。
つまり「大手だから狙われる、うちは小さいから大丈夫」という発想は、この攻撃の構造を理解していないと危険です。大手は「狙われる」会社、中小企業は「見つかれば攻撃される」会社です。見つからない会社の方が少ないのです。
数字で見る中小企業のリスク
「でも実際、中小企業が被害に遭っているの?」という疑問には、公的な数字で答えられます。
-
警察庁に報告のあったランサムウェア被害は、令和6年(2024年)で222件。このうち約6割超が中小企業による報告です。
-
令和8年(2026年)上半期のランサムウェア被害報告は123件と、統計開始以来、半期として過去最多です。
-
IPA(情報処理推進機構)の調査では、中小企業がサイバー攻撃を受けた場合の平均被害額は約73万円、平均復旧期間は約5.8日とされています。
73万円は「高くない」と感じるかもしれません。しかし、これは復旧にかかった直接費用に近い数字で、営業停止による売上減少、顧客からの信用低下、二度と戻らない顧客の離反は含まれていません。
個人商店・小規模飲食店であれば、顧客データの流出が「あの店、情報漏らしたらしい」といううわさとして地域に広がるリスクまで含めると、実害は計算以上です。
中小企業が「気づきにくい」理由
もう一つ、中小企業特有の問題があります。それは「気づけない」ことです。
大手企業は、監視体制と広報体制があるため、不正アクセスを検知すれば公表します。ニュースになるのは、それだけの体制がある会社の話です。
一方、中小企業の多くは監視体制を持たず、侵入されても気づかない——気づいた時には、すでに被害が終わっているか、進行中です。
「報道されないから安全に見える」のは、安全だからではなく、見えていないだけです。
タイムズカーは検知当日に公表し、翌日に封じ込め、3日後には件数を公表できました。これは「できた会社の話」ですが、中小企業に求められる最低ラインは同じです。万一の際に、検知して、動ける状態にしておくことが必要です。
攻撃は「Webサイト」から来る──中小企業の最初の突破口
攻撃者にとって自社のWebサイトとは何か
中小企業・個人事業主の資産で、攻撃者から最も「見つけやすい」ものは何でしょうか。それは、24時間365日インターネットに公開され続けている自社のWebサイトです。
そして自社サイトは、単なる「電子パンフレット」ではありません。問い合わせフォームには顧客の名前・メールアドレス・電話番号が集まります。ECや予約機能があれば、より多くの情報が蓄積されます。
さらに、攻撃者が侵入に成功したWebサイトは、そのまま「踏み台」になります。サイトを改ざんして、来訪者のPCにウイルスをばらまく、大量の迷惑メール送信の拠点にする、他社への攻撃の出発点にする。自分のサイトが被害者であると同時に、加害の道具にされてしまうのです。
古いCMS・更新停止のサイトがいかに見つかるか
「うちは3年前に作ったサイトを、そのまま放置している」というサイトは、実は攻撃者にとって最も見つけやすいタイプです。
理由は単純で、バージョン情報は外から見えるからです。WordPressなどCMSで作られたサイトは、使用中のソフトウェアの種類やバージョンが、専用のスキャンツールを使えば外部から判別します。
攻撃者は「このバージョンの◯◯には、こういう弱点がある」という情報(脆弱性情報)を日々収集しており、該当バージョンのサイトを自動的に探し出して攻撃します。つまり「更新をやめた瞬間」に、そのサイトは公開された場所に「攻撃対象リスト」に載る状態と同じになります。
これが、私たちが「更新していない古いサイトは、いっそリニューアルしたほうがよい」と考える理由です。長年更新を止めたサイトは、構造そのものが古く、部分的な修正では安全性を保証できません。
さらに言えば、更新とコンテンツの追加を日常的に行っているサイトは、検索エンジンの評価でも有利で、営業面での効果も高まります。
セキュリティと営業力は、実は同じ「手入れされたサイト」という一つの状態の両面なのです。
大手事例から中小企業が取るべき3つの基本対策
大手の事例は「うちには真似できない大掛かりな対策」を求めているように見えますが、引き出すべき教訓は3つ、どれも中小企業の規模で実行できます。
-
足元の防御を固める
常時SSL化(https化)は最低限の必須項目です。CMSを使っている場合は、本体・テーマ・プラグインを最新状態に保つことが、侵入経路を減らす最も効果的な手段です(具体的なチェック方法とWordPressの運用は、次回以降のコラムで詳しく解説します)。 -
更新を「気分」ではなく「仕組み」にする
更新は「思いついたとき」にやるから止まります。月1回の定期更新や、制作会社への運用委託など、「やらない選択肢がない仕組み」にすることが重要です。 -
万一に備える初動を決めておく
もし不正アクセスに気づいたら、誰に・どの順番で連絡するか。顧客情報を扱っている場合の報告義務や、被害を最小化する初動の流れを、平時に決めておくこと。個人情報の社内管理の方法は、シリーズ第4回で詳しく扱います。
まとめ:「他人事」のニュースを、自分の会社のチェックリストに変える
タイムズカーとGMOへの攻撃は、決して「大企業だけの特別な事件」ではありません。AIの悪用により、攻撃は自動化され、24時間、あらゆる規模のWebサイトを無差別に処理する体制がすでにできあがっています。中小・零細企業が守るべき資産——顧客の個人情報と、地域や取引先からの信用——は、大手のものより小さいのでなく、むしろ失ったときのダメージは致命的です。
まずやるべきことは、難しい対策ではありません。「自社のWebサイトが今どうなっているか」を知ることです。CMSは何か、SSL化されているか、最後に更新したのはいつか。これが最初の一歩になります。
次回のコラムでは、非エンジニアの方でも15分で確認できる「自社サイトのセキュリティ・チェックリスト7項目」を公開します。ぜひ手元のサイトと照らしながらご覧ください。
自社サイトの状態、チェックだけでもしてみませんか?
「チェックリストを見たけど、自社サイトがどうなっているのかよくわからない」
「更新を止めたままのサイトがある。このままでいいのか不安」
そんな方は、まず無料でご相談ください。 弊社では、WordPressサイトの制作・リニューアルから、月額定額でのサイト運用代行、記事・動画コンテンツの制作まで、中小企業・個人事業主の規模に合わせたWebの取り組みをトータルでサポートしています。

※本コラムはシリーズ「中小企業のWebサイト・セキュリティ入門」の第1回です。
第2回:自社サイトのセキュリティ、どこまで確認できますか?非エンジニア向けチェックリスト7項目
第3回:脆弱性スキャンで見えた小規模サイトの実態──WordPressを安全に保つ運用とは
第4回:顧客の個人情報、どこで管理していますか?中小企業の情報漏えいリスクと社内ルールの作り方